
پشت پرده آگهیهای «استخدام فوری» و «کار در منزل»؛ از سرقت حساب تا اخاذی از زنان
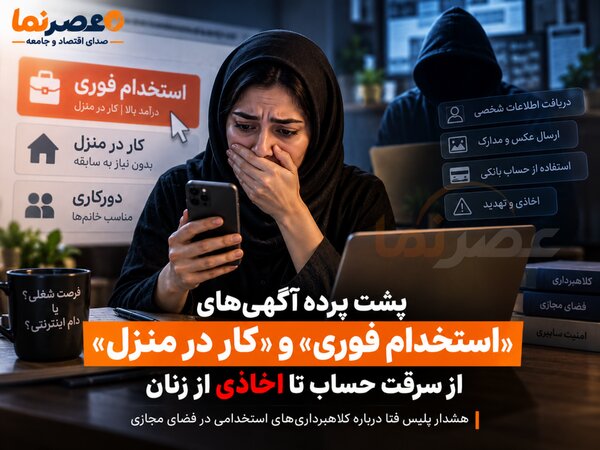
آگهیهایی با عنوان «استخدام فوری»، «کار در منزل» و «دورکاری با درآمد بالا» برای بسیاری از کارجویان جذاباند؛ اما بررسی یکی از پروندههای پلیس فتا نشان میدهد مجرمان سایبری از همین نیاز به شغل برای به دام انداختن قربانیان استفاده کردهاند؛ دامی که در برخی موارد با دریافت اطلاعات و تصاویر خصوصی آغاز شده و به اخاذی، سوءاستفاده از حساب بانکی و حتی استفاده از هویت قربانی برای جابهجایی پولهای سرقتشده رسیده است.
به گزارش سرویس جامعه و رفاه عصرنما، روشهای کلاهبرداری اینترنتی دیگر محدود به پیامکهای تکراری «برنده شدهاید» یا لینکهای جعلی بانکی نیست. مجرمان سایبری موضوعاتی را انتخاب میکنند که در همان مقطع زمانی برای مردم مهم یا حساس است؛ از استخدام و مالیات گرفته تا پرونده قضایی، یارانه و حتی هوش مصنوعی.
جزئیاتی که پلیس فتا تهران بزرگ از یک پرونده کلاهبرداری سایبری منتشر کرده، نشان میدهد پشت یک کلیک ساده ممکن است زنجیرهای پیچیده از سرقت اطلاعات، دسترسی به حسابهای کاربری، برداشت پول و پولشویی قرار داشته باشد.
آگهی استخدام فوری؛ شروع یک دام اینترنتی
یکی از مهمترین بخشهای این پرونده به آگهیهای جعلی استخدام مربوط میشود. بر اساس اطلاعات منتشرشده از پرونده، مجرمان با انتشار آگهیهایی تحت عناوینی مانند «کار در منزل» و «استخدام فوری» به سراغ افرادی میرفتند که به دنبال شغل بودند.
در ظاهر، فرد با یک فرصت شغلی روبهرو بود؛ اما پشت این پیشنهاد، اهداف دیگری دنبال میشد.
طبق اعترافات مطرحشده در پرونده، در برخی موارد از قربانیان تصاویر خصوصی دریافت و سپس از همین تصاویر برای تهدید و اخاذی استفاده شده است. حتی گزارش شده که برخی تصاویر و اطلاعات هویتی در فرآیندهای احراز هویت صرافیها مورد سوءاستفاده قرار گرفتهاند.
این موضوع بهخصوص درباره آگهیهایی اهمیت دارد که پیش از استخدام واقعی، از متقاضی درخواست ارسال تصاویر غیرضروری، مدارک هویتی، اطلاعات حساب بانکی یا انجام مراحل غیرمتعارف احراز هویت میکنند.
قربانی چگونه ناخواسته وارد شبکه انتقال پول میشود؟
روش دیگر، پیچیدهتر است. در برخی آگهیهای دورکاری از فرد خواسته میشود برای انجام «کار» یک حساب بانکی و حساب کاربری در صرافی رمزارز ایجاد کند. سپس مبالغی به حساب او واریز میشود و کارفرمای ظاهری از فرد میخواهد پول را به رمزارز تبدیل یا به مقصد دیگری منتقل کند.
ممکن است به کارجو گفته شود این پول مربوط به درآمد یک شرکت یا معاملات تجاری است؛ در حالی که منشأ واقعی آن میتواند حساب قربانیان کلاهبرداری باشد.
در چنین شرایطی فردی که تصور میکند یک شغل دورکاری پیدا کرده، ممکن است عملاً به یکی از حلقههای انتقال وجوه حاصل از جرم تبدیل شود.
موضوع زمانی جدیتر میشود که حساب بانکی شخص مقصد پولهای سرقتشده باشد؛ زیرا صاحب حساب ممکن است خود با تبعات قضایی مواجه شود.
کارت بانکی اجارهای؛ حلقه دیگر زنجیره کلاهبرداری
اطلاعات منتشرشده از پرونده مورد بررسی پلیس، از استفاده گسترده از کارتهای بانکی و سیمکارتهای اجارهای نیز حکایت دارد. هدف از چنین ساختاری، دشوارکردن ردیابی پول است.
پول سرقتشده به جای انتقال مستقیم به حساب مجرم، میتواند از چند حساب عبور کند، به رمزارز تبدیل شود یا برای خرید داراییهایی مانند طلا مورد استفاده قرار گیرد. در این پرونده همچنین از استفاده از مدارک هویتی جعلی برای نقدکردن وجوه و خرید طلا سخن گفته شده است.
بنابراین پیشنهادهایی مانند «اجاره کارت بانکی»، «دریافت پول در حساب شما در مقابل پورسانت» یا «خرید رمزارز برای شرکت» باید یک هشدار جدی برای کاربران باشد.
هوش مصنوعی هم به طعمه کلاهبرداران تبدیل شد
مجرمان سایبری فقط از موضوع استخدام استفاده نمیکنند. با فراگیرشدن ابزارهای هوش مصنوعی، همین فناوری نیز به یکی از پوششهای تازه کلاهبرداری تبدیل شده است.
برای مثال ممکن است کاربر پیامی با این مضمون دریافت کند که «عکس شما را با هوش مصنوعی تغییر دادهام» و همراه آن یک لینک یا فایل برای مشاهده تصویر ارسال شود. کنجکاوی کاربر کافی است تا روی فایل کلیک کند.
اگر فایل آلوده روی تلفن همراه نصب شود و کاربر مجوزهای لازم را در اختیار آن قرار دهد، مهاجم ممکن است بتواند به بخشهایی از گوشی از جمله پیامکها دسترسی پیدا کند.
وقتی رمز یکبار مصرف هم دیگر کافی نیست
یکی از خطرناکترین بخشهای ماجرا دسترسی بدافزارها به پیامکهای تلفن همراه است. اگر نرمافزار مخرب مجوز مشاهده پیامکها را دریافت کند، امکان مشاهده برخی پیامهای احراز هویت و رمزهای یکبار مصرف نیز ایجاد میشود.
به این ترتیب داشتن رمز پویا بهتنهایی تضمین نمیکند که حساب کاربر در برابر حملهای که خود گوشی را آلوده کرده، مصون بماند.
در پرونده مورد اشاره، متهم توضیح داده که پس از آلودهشدن برخی گوشیهای اندرویدی، امکان مشاهده پیامکها و سوءاستفاده از اطلاعات بانکی قربانیان فراهم شده است.
حساب پیامرسان شما هم میتواند ابزار کلاهبرداری شود
هدف مجرم همیشه حساب بانکی نیست. اگر مهاجم بتواند وارد پیامرسان قربانی شود، ممکن است خود را به جای او معرفی کند و برای دوستان، اعضای خانواده و همکاران پیام بفرستد.
پیام معمولاً ساده است: فرد ادعا میکند در شرایط اضطراری قرار گرفته و به پول نیاز دارد.
مخاطب نیز چون پیام را از حساب دوست یا یکی از اعضای خانواده دریافت کرده، احتمال بیشتری دارد که به آن اعتماد کند. به همین دلیل دریافت لینک از حساب یک فرد آشنا نیز الزاماً به معنای امنبودن آن نیست؛ ممکن است همان حساب قبلاً در اختیار مهاجم قرار گرفته باشد.
«حکم جلب شما صادر شد»؛ بازی با ترس قربانی
یکی دیگر از روشهای مؤثر کلاهبرداران، ایجاد اضطراب است. «حکم جلب شما صادر شده است»، «برای شما پرونده قضایی تشکیل شده»، «مشمول پرداخت مالیات شدهاید»، «یارانه جدید برای شما واریز شده» یا پیامهای مشابه میتوانند تنها مقدمهای برای وادارکردن مخاطب به کلیک روی یک لینک باشند. مجرمان موضوعی را انتخاب میکنند که مخاطب احساس کند باید فوراً آن را بررسی کند.
همین احساس فوریت باعث میشود فرد پیش از بررسی فرستنده یا نشانی لینک، روی آن کلیک کند.
پشت پرده این کلاهبرداریها؛ سوژه امروز، طعمه فردا
نکته قابل توجه در اعترافات مطرحشده در این پرونده، نحوه انتخاب سوژههای کلاهبرداری است. موضوع لینکها بر اساس اتفاقات و دغدغههای روز انتخاب میشده است؛ در دوره پرداخت مالیات، پیام مالیاتی؛ هنگام مطرحشدن موضوعات قضایی، پیام مرتبط با پرونده و ابلاغیه؛ و با فراگیرشدن هوش مصنوعی، فایلها و لینکهایی با عنوان AI.
این یعنی نمیتوان تنها یک نوع پیام را بهعنوان «پیام کلاهبرداری» شناخت. شکل طعمه دائماً تغییر میکند، اما یک الگو تقریباً ثابت باقی میماند: ایجاد ترس، طمع، کنجکاوی یا امید و سپس ترغیب کاربر به انجام سریع یک اقدام.
چگونه آگهی استخدام جعلی را تشخیص دهیم؟
هر آگهی استخدام اینترنتی الزاماً جعلی نیست، اما برخی نشانهها باید حساسیت کارجو را بالا ببرد.
درخواست اطلاعات بانکی یا دسترسی به حساب، درخواست افتتاح حساب یا کیف پول رمزارزی برای دریافت پول دیگران، درخواست اجاره کارت بانکی یا سیمکارت، دریافت مدارک و تصاویر نامرتبط با فرآیند استخدام، درخواست نصب فایل APK از خارج فروشگاههای معتبر و وعده درآمد بالا در برابر کاری بسیار ساده از جمله نشانههایی هستند که باید با احتیاط بیشتری بررسی شوند.
همچنین هیچ کارجوی عادی نباید صرفاً به دلیل وعده استخدام، کنترل حساب بانکی یا حساب صرافی خود را در اختیار فرد دیگری قرار دهد.
اگر روی لینک آلوده کلیک کردیم چه کنیم؟
اگر کاربر به نصب بدافزار روی گوشی مشکوک شد، سرعت عمل اهمیت دارد. یکی از نخستین اقدامات توصیهشده، قطع اتصال دستگاه به شبکه است؛ برای مثال میتوان تلفن همراه را در حالت پرواز قرار داد.
سپس باید برنامههای تازه یا مشکوک نصبشده و دسترسی آنها به بخشهای حساس گوشی، بهویژه پیامکها، بررسی شود. تغییر رمز حسابهای مهم از یک دستگاه امن و فعالکردن احراز هویت دومرحلهای برای پیامرسانها نیز میتواند خطر دسترسی مجدد مهاجم را کاهش دهد. در صورت وقوع برداشت بانکی یا کلاهبرداری نیز موضوع باید بدون تأخیر از مسیرهای رسمی بانکی و انتظامی پیگیری شود.
یک آگهی ساده میتواند آغاز یک پرونده پیچیده باشد
پرونده اخیر پلیس فتا یک هشدار مهم برای بازار کار آنلاین است: مجرمان دقیقاً به سراغ جایی میروند که کاربران در آن نیاز، اضطراب یا امید بیشتری دارند. برای فردی که مدتها به دنبال شغل بوده، عبارت «استخدام فوری» میتواند جذاب باشد؛ همانطور که «یارانه جدید» برای یک خانوار یا «ابلاغیه قضایی» برای فرد نگران، انگیزه کافی برای بازکردن یک پیام ایجاد میکند.
اما پشت برخی از این پیامها ممکن است نه یک فرصت شغلی، بلکه شبکهای برای سرقت اطلاعات، برداشت از حساب بانکی، اخاذی و انتقال پولهای سرقتشده قرار داشته باشد.
اصل ساده همچنان کاربرد دارد: هیچ پیشنهاد شغلی معتبر نباید مستلزم واگذاری کنترل حساب بانکی، سیمکارت، حساب رمزارزی یا ارسال اطلاعات و تصاویر خصوصی و نامرتبط باشد.
شهروندان در صورت مشاهده موارد مشکوک یا وقوع کلاهبرداری سایبری میتوانند موضوع را از طریق مرکز فوریتهای سایبری پلیس فتا با شماره ۰۹۶۳۸۰ پیگیری کنند.
انتهای پیام/
-
 کند شدن اینترنت گوشی همیشه به معنای ضعیف بودن اینترنت اپراتور نیست. آنتندهی، ازدحام شبکه، تنظیمات موبایل، VPN، برنامههای پسزمینه و حتی قدیمی بودن گوشی میتوانند سرعت اینترنت را کاهش دهند. با چند اقدام ساده میتوان علت را پیدا کرد و در برخی موارد سرعت اتصال را بهبود داد.
اشتراکگذاری: